Blog
Trezor-oplichting en nep-Trezor-apparaten: hoe u ze herkent
In het kort
Een Trezor-bericht dat om uw back-up, PIN of passphrase vraagt, is een alarmsignaal, ook als het op een dringende beveiligingsmelding lijkt. Oplichters gebruiken ook valse Suite-downloads, vervalste apparaten en vooraf ingevulde herstelkaarten. Controleer software en installatie-instructies zelf via trezor.io, niet via de link in het bericht.
Maak een nieuwe wallet zelf aan, met een back-up die tijdens uw eigen installatie wordt gegenereerd. Deel die nooit met support of een verificatiesite. Is de back-up uitgelekt, dan sluit een nieuwe PIN de aanvaller niet buiten; resterende tegoeden hebben een nieuwe, onafhankelijk beveiligde wallet nodig. Bewaar bij diefstal bewijsmateriaal en meld het incident, in plaats van iemand te betalen die belooft de transactie terug te draaien.
Trezor is een van de veiligste manieren om crypto te bewaren, en dat is precies waarom oplichters zich op de gebruikers richten. Oplichters richten zich op eigenaren met overtuigende e-mails, nepsites en nagemaakte apparaten. Bijna elke Trezor-oplichting heeft hetzelfde doel: u misleiden om uw herstelzin te onthullen, want wie uw seed heeft controleert uw tegoeden.
Deze gids ontleedt de meest voorkomende Trezor-oplichtingen, waaronder nep-datalek-e-mails, de "authenticatiecheck"-phishinghoek en nep-hardware, zodat u de rode vlaggen kunt herkennen en uw crypto veilig kunt houden.
Waarom Trezor-gebruikers een doelwit zijn
Een hardware wallet houdt uw privésleutels offline en beperkt zo hun blootstelling aan malware op uw computer. Dat maakt niet elk apparaat bestand tegen fysieke aanvallen: het risico hangt af van het model, de firmware en de beveiligingsinstellingen.
Bij phishing maken oplichters misbruik van uw vertrouwen. Kunnen ze u overtuigen uw seed van 12, 18 of 24 woorden op een website te typen, of een apparaat te kopen dat ze al hebben gemanipuleerd, dan hoeven ze niets te hacken. U geeft ze de sleutels zelf. Dat ene feit begrijpen — dat de seed altijd het echte doelwit is — maakt bijna elke Trezor-oplichting gemakkelijk te herkennen.
Trezor-oplichtings-e-mails: nep-datalekken en "authenticatiecheck"-berichten
De meest voorkomende Trezor-oplichting arriveert in uw inbox. Deze e-mails zijn ontworpen om paniek en urgentie te creëren zodat u handelt voordat u nadenkt.
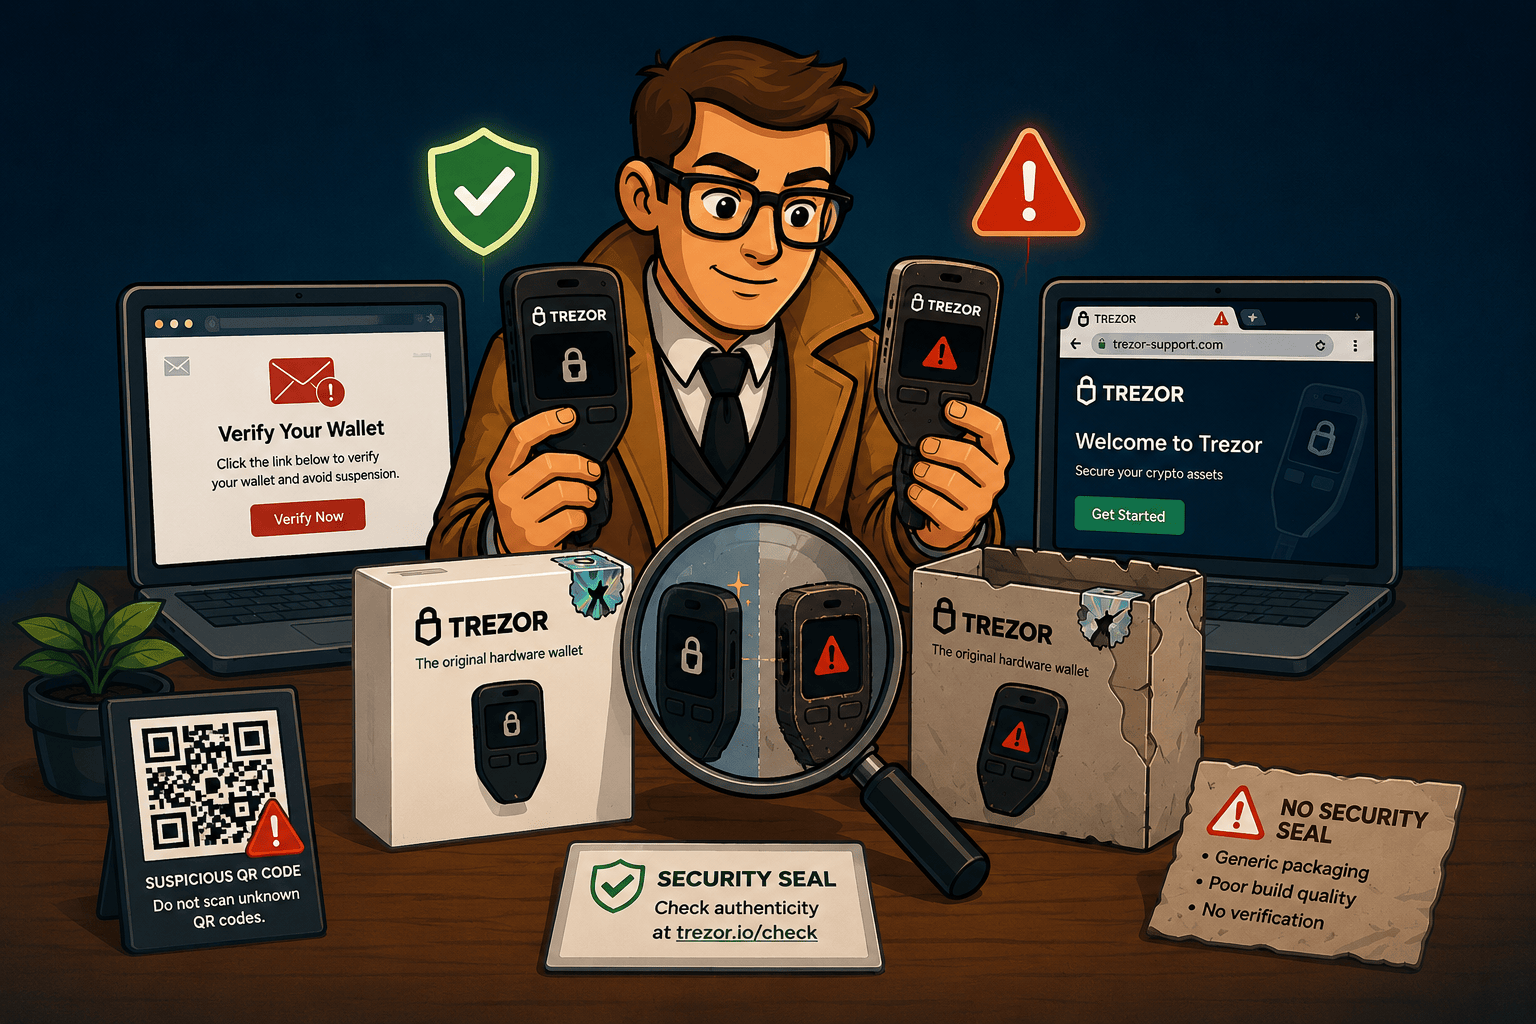
Een veel gerapporteerd voorbeeld is de nep-datalek-e-mail. Slachtoffers ontvingen een bericht dat beweerde dat Trezor een beveiligingsincident had gehad dat een specifiek aantal klanten trof, en drongen erop aan de "nieuwste Trezor Suite" te downloaden en een nieuwe PIN in te stellen. De downloadlink leidde naar een gespoofte website die er identiek uitzag aan het origineel, soms met Punycode-trucs zodat het adres suite.trezor.com leek te zijn terwijl het in werkelijkheid een ander vermomd domein was. Iedereen die zijn wallet verbond en zijn herstelzin invoerde, gaf hem rechtstreeks aan de aanvallers. In sommige gevallen misbruikten oplichters zelfs Trezors eigen contactformulier om de berichten er legitiemer uit te laten zien.
De "authenticatiecheck"- of "walletverificatie"-hoek is een nauwe neef. Hier beweert de e-mail of pop-up dat uw wallet een urgente beveiligingscontrole, authenticatie of validatie moet voltooien, anders wordt hij vergrendeld of verliest u toegang. De "check" eindigt altijd hetzelfde: hij vraagt u uw herstelzin in te voeren of te bevestigen. Geen enkel echt authenticatieproces heeft ooit uw herstelzin nodig.
Er is zelfs een offline versie. Oplichters hebben fysieke brieven verstuurd, die er officieel uitzien, waarin Trezor-eigenaren worden verteld een QR-code te scannen en hun wallet te "revalideren" door hun seed in te voeren. Het kanaal verandert, de truc niet.
Hoe herkent u een Trezor-oplichtings-e-mail:
- Trezors enige officiële website is trezor.io. Het is niet trezor.com, en niet een lookalike met extra tekens of streepjes.
- Trezor zal u nooit per e-mail, bericht of brief vragen om uw herstelzin, PIN of passphrase. Ooit.
- Echt nieuws over lekken of beveiliging wordt op trezor.io gepubliceerd, dus typ het adres zelf in plaats van op een link in een e-mail te klikken.
- Urgentie is de aanwijzing. "Handel nu of verlies toegang" is druk, geen procedure.
Nep-Trezor-apparaten: nagemaakte en gemanipuleerde hardware
De engste oplichtingen betreffen de hardware zelf. Beveiligingsonderzoekers van Kaspersky analyseerden een nagemaakt Trezor Model T dat er van buiten echt uitzag, inclusief holografische zegels, maar van binnen was herbouwd om tegoeden te stelen.
In plaats van de ultrasone lassen die op echte apparaten worden gebruikt, werd de nep met lijm en tape bij elkaar gehouden. De microcontroller was vervangen door een exemplaar waarvan de beveiligde leesbescherming was uitgeschakeld. Het meest verraderlijke: de firmware genereerde geen verse, willekeurige herstelzin. Het gebruikte in het geheim een van een kleine set vooraf gegenereerde seeds die de aanvallers al hadden. De tegoeden van het slachtoffer konden dan worden leeggehaald, zelfs als het apparaat nooit online werd gebruikt, omdat de criminelen de sleutels vanaf het allereerste moment hadden.
Rode vlaggen van een nep- of gemanipuleerde Trezor:
- Het apparaat arriveert met een al ingevulde herstelzin, of een kaart die u vertelt een specifieke seed of PIN te gebruiken. Een echte Trezor genereert altijd een gloednieuwe seed die alleen u ziet, tijdens uw eigen installatie.
- Verpakking die er herverzegeld, gelijmd of beschadigd uitziet, of holografische zegels die niet kloppen.
- Installatie-instructies die het officiële trezor.io/start-proces overslaan, of die u naar een andere app of website duwen.
- Waarschuwingen over firmware-authenticiteit tijdens de installatie, die u nooit mag negeren.
Hoe koopt u veilig een Trezor:
- Koop alleen bij Trezors officiële winkel of een erkende wederverkoper die op trezor.io staat vermeld. Vermijd marktplaatsen, veilingen en third-party "deals".
- Stel het apparaat zelf in, vanaf nul, volgens trezor.io/start.
- Zorg dat het apparaat uw seed voor uw ogen genereert en dat u hem zelf opschrijft.
Andere Trezor-oplichtingen die het weten waard zijn
Naast e-mails en nepapparaten komen nog een paar patronen steeds terug:
- Nep-support. Oplichters doen zich voor als "Trezor Support" op sociale media, chat-pop-ups of telefoonlijnen en vragen daarna om uw seed om een probleem te "repareren". Echte support heeft die nooit nodig. Is uw apparaat vergrendeld omdat u uw PIN bent vergeten, dan is de oplossing uw eigen seed, niet de hulp van een supportagent ermee.
- Nep-wallet-apps. Kwaadaardige apps in appstores of browserextensies bootsen Trezor Suite na en leggen vast wat u typt. Gebruik alleen software die vanaf trezor.io is gelinkt.
- Weggeefacties en airdrops. "Stuur 0,1 BTC om 0,2 terug te krijgen", of een token-airdrop die u vraagt verbinding te maken en uw seed te onthullen. Beide zijn diefstal.
- Nep-hersteldiensten. Sommige oplichters doen zich voor als crypto herstel bedrijven en vragen om uw seed of een grote vooruitbetaling. Een legitieme dienst vraagt nooit vooraf om uw volledige seed en garandeert nooit resultaten.
De gouden regels om elke Trezor-oplichting te vermijden
Bijna elke Trezor-oplichting faalt tegen een korte checklist:
- Houd uw herstelzin geheim. Moet u een wallet herstellen, volg dan de officiële procedure voor uw model en bevestig de instructies op het apparaat. Deel de zin nooit met support en voer hem niet in op een verificatiewebsite.
- Vertrouw alleen trezor.io. Typ het zelf en koop hardware alleen via officiële kanalen.
- Een echt nieuw apparaat is nooit vooraf geladen met een seed of PIN.
- Trezor neemt nooit contact met u op om uw seed, PIN of passphrase te vragen.
- Vertraag. Oplichting draait op urgentie, dus een bewering dat u onmiddellijk moet handelen is een reden om te pauzeren, niet om te haasten.
Voor een breder overzicht van veilige herstelgewoontes behandelt onze Trezor wallet herstelgids dezelfde beveiligingsregels in de context van het herstellen van een wallet.
Denkt u dat u bent opgelicht? Wat u nu moet doen
Beseft u dat er iets mis is, handel dan snel maar zorgvuldig.
Heeft u uw seed op een verdachte site of apparaat ingevoerd en heeft u nog toegang, neem dan aan dat de wallet is gecompromitteerd en verplaats uw tegoeden onmiddellijk. Stel een nieuwe wallet in op een echt apparaat met een gloednieuwe seed en breng alles ernaartoe over voordat de aanvaller dat doet. Heeft u alleen op een link geklikt maar geen seed ingevoerd, dan zit u hoogstwaarschijnlijk goed, maar verandert u uw gewoontes en verifieert u vanaf nu alles via trezor.io.
Heeft een oplichter uw tegoeden verplaatst, dan kan geen hersteldienst de bevestigde blockchaintransactie terugdraaien. Opsporing of juridische stappen kunnen soms leiden tot teruggave van tegoeden, maar dat is een ander traject zonder gegarandeerde uitkomst. Beloften om de transactie terug te draaien of gestolen tegoeden gegarandeerd terug te halen zijn waarschuwingssignalen.
Onze hersteldienst richt zich op een ander probleem: weer toegang krijgen tot uw eigen wallet wanneer u een seed-woord bent verloren, u uw passphrase bent vergeten of niet langs een PIN kunt komen. Is dat uw situatie, dan kunt u via onze Trezor-hersteldienst een eerlijke beoordeling krijgen, en vertellen we u vooraf wat wel en niet mogelijk is.
Oplichtingstactieken veranderen voortdurend, dus twijfelt u, stop dan en verifieer direct op trezor.io voordat u iets met uw wallet doet.
Veelgestelde vragen
Stuurt Trezor e-mails over een datalek waarin ik word gevraagd te updaten?
Wees uiterst voorzichtig. Oplichters hebben nep-datalek-e-mails gestuurd waarin gebruikers worden gevraagd via een gespoofte site te "updaten" of een nieuwe PIN in te stellen. Trezor publiceert echt beveiligingsnieuws op trezor.io en vraagt nooit om uw herstelzin. Krijgt u zo'n e-mail, klik dan nergens op en verifieer direct op trezor.io.
Is de "Trezor-authenticatiecheck"-e-mail echt?
Nee. Elke e-mail, pop-up of brief die u vraagt een "authenticatiecheck", verificatie of validatie te voltooien door uw herstelzin in te voeren is een phishing-oplichting.
Hoe weet ik of mijn Trezor echt is?
Koop alleen bij trezor.io of een erkende wederverkoper, controleer dat verpakking en zegels intact zijn en stel het apparaat zelf in via trezor.io/start. Een echt apparaat genereert een nieuwe herstelzin voor uw ogen. Arriveert het met een al ingestelde seed of PIN, dan is het nep — gebruik het niet.
Trezor vroeg om mijn herstelzin. Is dat normaal?
Een ongevraagd verzoek via e-mail, een bericht of “support” is oplichting. Bij herstel dat u zelf start, ligt dat anders: Standard Recovery op Model One gebruikt voor een back-up van 24 woorden de officiële Trezor Suite. U bevestigt dit op het apparaat en voert de woorden in Suite in, in de volgorde die het apparaat aangeeft. Met Advanced Recovery hoeft u de woorden niet op de computer te typen. Volg Trezors officiële herstelinstructies voor Model One; voer uw herstelzin nooit in via een link uit een bericht.
Kan ik crypto herstellen die via een Trezor-oplichting is gestolen?
Soms kunnen tegoeden via rechtmatige stappen of medewerking van een dienst die ze beheert worden teruggekregen, maar een bevestigde blockchaintransactie kan niet zomaar worden teruggedraaid. Transactieonderzoek en juridische bijstand kunnen daarbij helpen; geen van beide garandeert een uitkomst. Doe aangifte bij de politie en bewaar transactie-ID’s, walletadressen, screenshots en andere relevante gegevens.