Blog
Nep-Ledger-apparaten en Ledger-oplichting: hoe u ze herkent en uw geld beschermt
In het kort
Ledger-oplichting gebruikt vaak valse support, updates of vervangende apparaten om herstelwoorden of een onveilige transactiegoedkeuring te krijgen. Een bericht met uw echte naam of adres bewijst niet dat het van Ledger komt. Open officiële kanalen zelf en gebruik de echtheidscontrole van het apparaat; alleen de verpakking bewijst geen echtheid.
Gebruik nooit een meegeleverde herstelzin bij een zogenaamd nieuw apparaat en deel uw woorden niet met een beller, chat of verificatiewebsite. Zijn de woorden uitgelekt, dan helpt een nieuwe PIN niet: beveilig resterende tegoeden via een nieuwe wallet op betrouwbare apparatuur. Herstel van vergeten toegangsgegevens is iets anders dan diefstal; Cryptoherstel draait diefstaltransacties niet terug.
Ledger is het meest gebruikte hardwarewalletmerk ter wereld – en wordt ook het vaakst nagebootst. De oplichtingspraktijken die op Ledger-gebruikers zijn gericht, zijn gevarieerd, goed gefinancierd en ontworpen om volkomen legitiem te lijken; juist daarom trappen ook ervaren crypto-gebruikers erin. De bescherming die wél werkt, is begrijpen hoe elke vorm van aanval werkt – en weten wat u in de eerste minuten moet doen zodra u beseft dat u mogelijk doelwit bent geweest.
Waarom Ledger-gebruikers het favoriete doelwit zijn
Een hardware wallet is slechts zo sterk als de herstelzin van 24 woorden erachter. Het apparaat zelf is beveiligd, maar de zin is het enige zwakke punt: wie die 24 woorden bezit, kan alle privésleutels opnieuw genereren en elk account leegtrekken – zonder ooit uw Ledger aan te raken. Oplichters weten dat, en elke Ledger-oplichting heeft hetzelfde doel: de zin bemachtigen, of u zover krijgen dat u een transactie goedkeurt die u niet begrijpt.
Dat ene doel maakt het hele landschap van oplichting makkelijker te doorgronden. Als een e-mail, website, app of persoon vraagt om uw herstelzin, een ‘controle’ van uw woorden of een foto van uw seed-kaart, is het oplichting – hoe officieel het ook oogt.
Phishing-e-mails en sms-berichten
In juli 2020 werd de e-commerce- en marketingdatabase van Ledger gehackt, waardoor namen, e-mailadressen en in veel gevallen ook postadressen van ongeveer 272.000 klanten op straat lagen. Het lek betrof uitsluitend contactgegevens – geen privésleutels, geen herstelzinnen, geen wallet-data. Wat volgde, was een aanhoudende phishingcampagne die deze échte klantgegevens gebruikte om nepcontacten geloofwaardig te laten lijken: e-mails met uw echte naam, die verwezen naar uw echte adres en beweerden dat uw apparaat een firmware-update nodig had, dat uw accounts risico liepen of dat u in aanmerking kwam voor een ‘Ledger Recover’-migratie. Al die e-mails leidden naar een website die om uw herstelzin van 24 woorden vroeg.
Ledger zult u nooit via e-mail, sms of een online formulier om uw herstelzin vragen. De zin wordt uitsluitend op het fysieke apparaat ingevoerd, tijdens de eerste installatie of het herstel. Hij wordt nooit in een website, app of chatvenster getypt – niet voor een ‘controle’, niet voor ‘beveiliging’, niet voor support. Als een bericht erom vraagt, is het oplichting. Verwijder het bericht, klik niet op de link en antwoord niet.
Nepwebsites en neppe Ledger Live-apps
Frauduleuze domeinen die Ledger nabootsen, duiken op in zoekresultaten, betaalde advertenties en phishing-e-mails. Veelvoorkomende patronen zijn domeinen die streepjes of extra woorden toevoegen, opzettelijke spelfouten en „support”- of „download”-varianten van de naam Ledger. Deze sites kunnen er identiek uitzien en aanbieden om uw wallet te synchroniseren, te verifiëren of te herstellen. Ze hebben allemaal uw seed zin nodig.
Het enige legitieme domein is ledger.com, en de officiële supportpagina is support.ledger.com. Ledger Live wordt alleen gedownload via de officiële Ledger-website of de officiële app-stores – nooit via een link in een e-mail, een zoekadvertentie, een YouTube-beschrijving of een pop-up. Er zijn ook neppe ‘Ledger Live’-apps verspreid via niet-officiële Android-stores en sideloaded APK’s, en in extensie-stores zijn kwaadaardige browserextensies opgedoken die Ledger nabootsen. Controleer de ontwikkelaarsnaam, controleer het aantal downloads en behandel elke extensie die wallet-rechten vraagt als niet van Ledger.
Nep-Ledger-apparaten
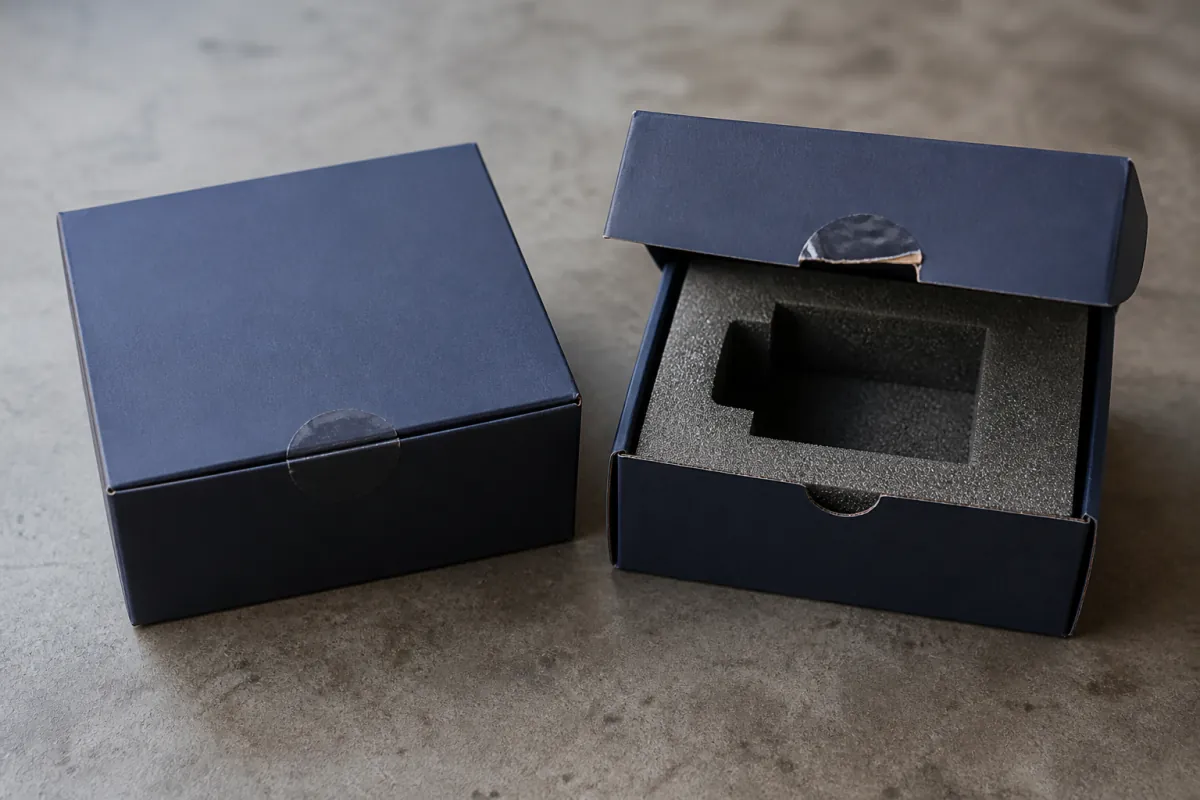
Nagebootste Ledger-hardware is gedocumenteerd en geanalyseerd door beveiligingsonderzoekers. Uiterlijk kunnen deze apparaten identiek lijken aan echte Ledgers; van binnen is de firmware aangepast. De gevaarlijkste variant wordt geleverd met een herstelzin die de aanvaller al kent: elk tegoed dat naar adressen van die zin wordt gestuurd, is onmiddellijk voor hem beschikbaar – nog voordat de koper het apparaat heeft ingesteld.
Sommige nepartikelen zeggen dat gebruikers een zin moeten invoeren die op een kaart in de doos staat, in plaats van een nieuwe te genereren. Een echte Ledger genereert tijdens de eerste installatie altijd een verse, willekeurige 24-woorden-zin en wordt nooit met een voorgedrukte zin geleverd. Koop alleen bij ledger.com of bij de officieel vermelde erkende verkopers van Ledger – nooit op marktplaatsen. Voer bij een nieuw apparaat vóór het storten van tegoed de genuine check in Ledger Live uit: die gebruikt een cryptografische uitdaging om te bevestigen dat de Secure Element-chip authentiek is. Goedkoop plastic of een los scherm kan aanleiding zijn voor nader onderzoek. Een ontbrekende verpakkingszegel bewijst geen vervalsing: Ledger gebruikt de Genuine Check als echtheidscontrole.
Nep-support en ‘herstel’-oplichters
Oplichters volgen actief Reddit, Telegram, Discord en Twitter/X op zoek naar gebruikers die over wallet-problemen posten, en bieden dan via een direct bericht hulp aan. Die hulp leidt altijd naar hetzelfde: een verzoek om uw herstelzin, of een link naar een frauduleuze website. Het officiële supportkanaal van Ledger is support.ledger.com. Er is geen officiële Ledger-support via platforms voor directe berichten, en Ledger-medewerkers vragen onder geen enkele omstandigheid om uw herstelzin.
Een tweede, wredere golf treft mensen die al zijn opgelicht. Nadat er geld verloren is gegaan via een phishing-site of een nep-wallet, nemen ‘herstelagenten’ contact op met het slachtoffer en beweren ze de gestolen crypto te kunnen traceren en terughalen – tegen een vooruitbetaling of een percentage. Dit zijn herstel-oplichtingen. Serieuze bedrijven nemen niet zomaar contact op, vragen geen vooruitbetaling om gestolen geld ‘vrij te geven’ of ‘te traceren’ en hebben nooit uw herstelzin of privésleutels nodig. Als iemand belooft gestolen crypto terug te halen in ruil voor een vooruitbetaling, dan is die belofte zelf de oplichting.
Als u uw zin al aan een oplichter hebt gegeven
Handel meteen. De wallet is gecompromitteerd op het moment dat iemand anders die 24 woorden heeft – hij kan alle privésleutels opnieuw genereren en elk account leegtrekken, vaak binnen enkele minuten of uren.
- Verplaats het resterende tegoed naar een volledig nieuwe wallet, gegenereerd op een schoon apparaat met een verse herstelzin. Doe dit eerst, vóór al het andere.
- Verplaats elk actief van elk account dat uit de gecompromitteerde zin is afgeleid, ook accounts in andere wallets die dezelfde zin gebruikten.
- Pas nadat het tegoed is verplaatst, reset u het gecompromitteerde apparaat – en gebruik de oude zin nooit meer voor iets.
Probeer de wallet niet te ‘vergrendelen’ door de pincode te wijzigen of firmware te updaten: geen van die stappen beschermt tegen iemand die de zin al heeft. En gebruik geen dienst die vraagt om de gecompromitteerde zin, een foto ervan of wachtwoordgokken te sturen – een zin die in handen van een oplichter is geweest, is verbrand en niet te herstellen. Als u niet zeker weet of iets oplichting is, helpt de gids met waarschuwingssignalen u om te controleren voordat u handelt.
Wat Cryptoherstel doet
Wij werken aan legitiem toegangsherstel: mensen die hun geld nog bezitten, maar er niet meer bij kunnen vanwege een vergeten pincode, een verloren of gedeeltelijk beschadigde herstelzin, of een kapotte back-up. Wij doen geen diefstal- of fraudezaken – dezelfde regel die onze klanten beschermt tegen herstel-oplichters. Gaat het bij u om verloren toegang en niet om diefstal, vraag dan hier een vertrouwelijke beoordeling aan om uw Ledger wallet te herstellen.
FAQ: nep-Ledger-apparaten en oplichting
Hoe weet ik of mijn Ledger echt is?
Gebruik Genuine Check in de officiële Ledger-app; die controleert het apparaat cryptografisch. Verpakkingszegels en hologramstickers zijn geen bewijs van echtheid. Bij het aanmaken van een nieuwe wallet genereert het apparaat zelf de herstelzin. Gebruik nooit een zin of pincode die al in de doos zit.
Vraagt Ledger ooit per e-mail of in een supportchat om mijn herstelzin?
Nooit. De herstelzin wordt uitsluitend op het fysieke apparaat ingevoerd. Elke e-mail, chat of website die erom vraagt, is oplichting – zelfs als uw echte naam en adres worden gebruikt.
Ik heb een bericht gekregen dat mijn Ledger-account risico loopt. Wat moet ik doen?
Klik op geen enkele link. Echte beveiligingsberichten van Ledger verwijzen naar ledger.com of support.ledger.com en vragen nooit om uw zin in te voeren of een bestand te downloaden. Open in plaats daarvan direct ledger.com en controleer uw apparaat in Ledger Live.
Kan een nep-Ledger-apparaat mijn geld stelen?
Ja. Nagebootste apparaten kunnen worden geleverd met een herstelzin die de aanvaller kent, waardoor geld dat naar de afgeleide adressen wordt gestuurd direct kan worden leeggehaald. Koop alleen bij ledger.com of officiële erkende verkopers en voer de genuine check uit voordat u uw tegoed stort.
Ik heb mijn herstelzin al naar een oplichter gestuurd. Wat nu?
Verplaats onmiddellijk elk resterend saldo naar een nieuwe wallet met een verse zin, gegenereerd op een schoon apparaat. Stort niets extra’s, verander niet eerst de pincode en gebruik de gecompromitteerde zin nooit meer.